Sécurité RDP, opérations MFA et Windows Server

Sécurité RDP pour Windows Server depuis une console unique.

Protégez l'accès RDP avec une authentification à deux facteurs (2FA/MFA), bloquez les attaques visant les identifiants, maintenez la sécurité de Windows et surveillez plusieurs environnements depuis une plateforme.

Toutes les fonctionnalités pendant 30 jours · jusqu’à 3 serveurs · sans carte bancaire · aucun prélèvement automatique

Conçu pour les opérations de production de routine

Les processus structurés permettent aux opérateurs et aux prestataires de services gérés d'examiner les événements importants et d'exécuter les actions requises au sein d'une interface unifiée.

Gestion centralisée des infrastructures

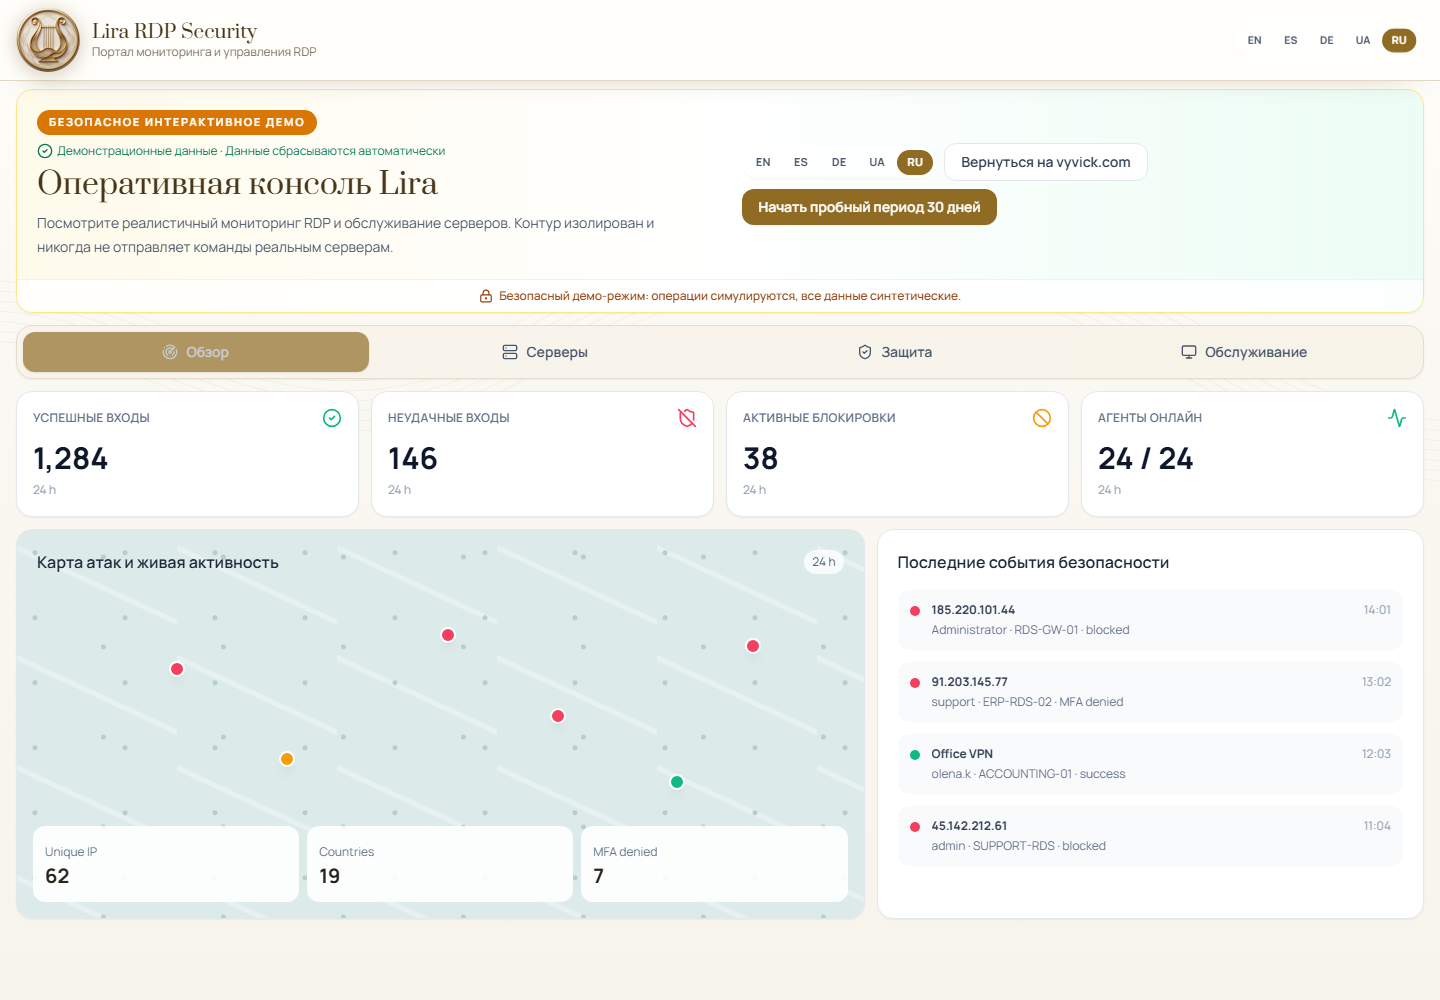
La carte des sources d’attaque, les événements, les blocages d’adresses IP, la MFA, les mises à jour et Microsoft Defender sont disponibles dans un même portail, pour un serveur ou pour l’ensemble du parc géré.
Déploiement efficace des agents

Le canal principal de l’agent utilise des connexions HTTPS/WSS sortantes et se met à jour automatiquement ; aucun port de gestion entrant n’est nécessaire. WinRM reste une voie distincte et facultative pour le diagnostic et la récupération. La connexion du premier serveur ne prend généralement que quelques minutes.

Opérations à partir de la console de gestion

Le blocage et le déblocage d’adresses IP, l’installation des mises à jour Windows, les analyses Microsoft Defender, le déploiement des certificats TLS RDP et les redémarrages sont exécutés par les agents connectés au moyen d’une file de commandes suivie.

Gestion de plusieurs clients

Des espaces clients cloisonnés, des rôles, des jetons d’enrôlement distincts et un journal d’audit permettent de gérer plusieurs clients sans déploiement séparé pour chacun.

Des questions avant l’inscription ?

Écrivez-nous directement : aucun compte ni ticket dans le portail n’est nécessaire.

Solutions de sécurité RDP

Choisissez le besoin de sécurité Windows Server que vous devez traiter.

Protection RDP contre la force brute pour Windows Server

Protégez Windows Server contre les attaques RDP par force brute grâce à la détection des échecs, au blocage temporaire des adresses IP par le Pare-feu Windows, aux listes d’autorisation et à une réponse vérifiable dans Lira.

Une plateforme, trois priorités opérationnelles

Protégez l'accès à distance, maintenez les serveurs Windows et exploitez plusieurs environnements sans passer par des outils administratifs distincts.

Protéger l'accès RDP

Surveillez les ouvertures de session RDP réussies et échouées, bloquez automatiquement les attaques visant les identifiants dans le Pare-feu Windows et imposez une MFA TOTP avant l’ouverture de la session distante.

Maintenir les serveurs Windows

Planifiez les mises à jour et les fenêtres de redémarrage, gérez Microsoft Defender, le pare-feu et TLS RDP, puis surveillez la charge du processeur, de la mémoire et des disques depuis la même console.

Exploiter plusieurs environnements

Utilisez des espaces clients cloisonnés, des rôles, des droits d’accès limités aux serveurs et des journaux d’audit pour votre parc interne ou pour plusieurs clients MSP.

MESURÉ LORS DU PREMIER PILOTE

Des preuves opérationnelles, pas un compteur de démonstration

Mesures anonymisées sur 30 jours et nombre total de blocages lors du premier pilote de Lira.

33Serveurs actifs protégés
379 403Échecs d’authentification observés
3 157Décisions de blocage appliquées, au total
108Sources uniques bloquées

Dernier instantané en cache — généré le 2026-10-12 20:32 UTC.

Lira RDP Security

Assurance sécurité

Lira est évaluée en interne selon les dix principales catégories de risques de l’OWASP pour la sécurité des applications.

Ceci décrit les tests de sécurité internes et ne constitue pas une certification indépendante.

Assurance sécurité

Directives techniques contrôlées

Un assistant technique pour une configuration RDP sûre

À l'intérieur de la console Lira authentifiée, l'assistant évalue l'état actuel du serveur et construit une séquence sûre pour les certificats, MFA et la récupération d'accès.

Évaluation de l'état de préparation

Vérifier la connectivité de l’agent, la collecte des événements, les mises à jour et le Pare-feu Windows avant de recommander un changement.

Certificats RDP

Identifier les prérequis et guider l’administrateur dans le processus existant et audité de gestion des certificats.

MFA

Vérifier les prérequis d’enrôlement et les moyens de récupération avant l’activation afin de réduire le risque de perdre l’accès administratif.

Récupération et vérification

Maintenir les changements dans les processus Lira soumis aux rôles et conserver une voie clairement définie pour récupérer l’accès au serveur.

L’assistant n’est disponible qu’après authentification. Le site public n’expose ni commandes serveur ni accès d’administration, et les opérations à risque élevé exigent toujours une confirmation explicite de l’administrateur.

RDP TLS · Let's Encrypt · DNS-01

Des certificats RDP de confiance, gérés automatiquement

Lira surveille les certificats de tout le parc, obtient les certificats nécessaires et les déploie sur le service Bureau à distance par l’intermédiaire de l’agent.

Les fichiers PFX/PEM, les certificats CA commerciaux et plusieurs noms DNS (SAN) sont également pris en charge.

Certificats TLS pour RDP

Fonctions de base dans une interface unifiée

La carte des sources d’attaque, les notifications, le registre des serveurs et les contrôles par serveur sont conçus pour les opérations courantes en production.

DÉMONSTRATION INTERACTIVE DU PRODUIT

Découvrez Lira avant d’installer un agent

Explorez l’interface réelle du portail à partir de données synthétiques représentant des serveurs, des attaques, la MFA, Microsoft Defender, Windows Update et l’espace disque. Aucun compte, aucune carte bancaire et aucun accès à une infrastructure ne sont requis.

Interface du portail

Passez d’un écran à l’autre — supervision, parc de serveurs, protection et maintenance — dans une démonstration fondée sur l’interface Lira actuelle.

Données synthétiques réalistes

Examinez les attaques, les blocages temporaires, la MFA pour RDP, Windows Update, Microsoft Defender, les utilisateurs, les ressources et l’espace disque disponible.

Totalement isolé

La démonstration n’utilise aucune session de production et n’appelle aucune API de production. Toutes les actions sont simulées et ne peuvent modifier aucun serveur Windows réel.

Prix simple en euros

Essayez toutes les fonctionnalités pendant 30 jours sur un maximum de 3 serveurs, sans carte bancaire. À la fin de l’essai, achetez uniquement le nombre de licences serveur nécessaire ; aucun abonnement payant ne démarre automatiquement.

Commencez maintenant

Essai de 30 jours

0 € — aucune carte bancaire requise
  • Toutes les fonctionnalités pendant 30 jours
  • Surveillance + bloc local/central
  • MFA à l’ouverture de session Windows
  • Carte des attaques, journal des événements et espaces clients cloisonnés
  • Commandes centralisées pour les mises à jour et Defender
Essayer gratuitement

Prix par serveur

Niveaux progressifs par serveur : la réduction ne s'applique qu'aux licences supérieures à chaque seuil, donc l'ajout d'une licence ne réduit jamais le total.

Licences 1 à 20 6 € par licence 20 serveurs = 120 € par mois
Au-delà de 50 licences 4 € par licence supplémentaire 100 licences = 470 € par mois
  • 5 serveurs → 5 × 6 € = 30 € par mois
  • 25 licences → 20 × 6 € + 5 × 5 € = 145 € par mois
  • 80 licences → 20 × 6 € + 30 × 5 € + 30 × 4 € = 390 € par mois

Calculatrice

Estimez le coût de votre parc serveur

Prix estimé
€30 /mois

Facturation annuelle — 20 % de réduction.

Vous pouvez acheter des licences pendant l’essai puis augmenter leur nombre depuis la page Licences et facturation. Stripe gère les factures et les moyens de paiement de manière sécurisée.

Fonctionnement de la plateforme Lira

Créez un espace de travail, installez l’agent et commencez la surveillance centralisée sans ouvrir de port entrant supplémentaire.

01

Créer un espace de travail

Créez votre compte, nommez votre espace de travail et copiez le jeton d’enrôlement depuis le portail.

02

Installer l’agent Windows

L’enrôlement est guidé pour chaque serveur Windows RDP. Le canal principal de l’agent utilise des connexions HTTPS/WSS sortantes ; WinRM reste une voie distincte et facultative pour le diagnostic et la récupération.

03

Utiliser la console

Utilisez la console centralisée pour examiner les sources d’attaque, appliquer la MFA, gérer les blocages automatiques d’adresses IP et effectuer les opérations de maintenance.

À qui s’adresse Lira ?

MSP et hébergeursUne console unique, plusieurs clients et une traçabilité claire.
Informatique interneGérer l'infrastructure RDP sans introduire d'autres systèmes administratifs fragmentés.
Opérateurs de sécuritéObservez les sources d’attaque, bloquez les adresses IP et conservez un journal d’audit cohérent.
Disponible en 6 languesEnglish · Français · Українська · Español · Deutsch · Русский

Liste complète des capacités

Portail et agent Windows. Les commandes transitent par HTTPS sortant ; WinRM reste un moyen facultatif de diagnostic et de récupération lorsque l’agent est hors ligne.

Surveillance

  • Événements Windows Security 4624/4625 pour les ouvertures de session RDP de type 10 et échecs de connexion MSSQL
  • Carte des sources d’attaque, flux d’événements en temps réel, vue des sessions et notifications pour les événements importants
  • Journal d'audit des blocs, des déblocages, des installations et des commandes de maintenance

Blocage

  • Blocages automatiques temporaires dans le Pare-feu Windows et synchronisation centrale facultative avec OPNsense
  • La liste d’autorisation des plages CIDR de confiance supprime les blocages locaux et centraux correspondants
  • Déblocage manuel, comptage des règles synchronisées et piste d'action vérifiable

MFA & accès

  • MFA à l’ouverture de session Windows (TOTP), avec enrôlement depuis le portail
  • RBAC avec cloisonnement des espaces clients, MFA du portail facultative et SSO d’entreprise (OIDC)
  • Jetons API par agent — renouvelables depuis la console

Entretien du parc serveur

  • Recherche et installation des mises à jour Windows, planifications récurrentes, fenêtres de redémarrage et fuseaux horaires IANA
  • État de Microsoft Defender, analyses, restauration des menaces, profils d’exclusion Microsoft SQL Serveur et PostgreSQL et gestion manuelle des exclusions
  • CPU, RAM et pression du disque ; profils pare-feu ; utilisateurs locaux de Windows ; RDP TLS et état du certificat

Installez l'agent Windows

L’installation de l’agent devient disponible après la création de l’espace de travail. Le portail sécurisé génère une clé individuelle et une commande d’installation personnalisée. Chaque serveur est ainsi rattaché au bon espace sans identifiants d’installation partagés.

Contacter l’assistance

Assistant produit et demandes d’assistance — nous répondons par e-mail.

Poser une question sur le produit

Tarifs, essai, installation de l’agent, MFA ou synchronisation du pare-feu : obtenez une réponse dans le portail.

Ouvrir l’assistant dans le portail

Contact direct et mises à jour

Continuez la conversation sur Telegram

Contactez l'équipe de Vyvick en privé ou suivez le canal d'ingénierie officiel.

@vyvick

Contactez l'équipe Vyvick

Demandez au sujet de Lira, un déploiement pilote, une licence ou une coopération dans une conversation privée avec le compte d'entreprise.

Contactez-nous sur Telegram
@VyvickTechnology

Ingénierie et mises à jour des produits

Suivez les publications de Lira, Elovit et Niya, les conseils opérationnels et les annonces produit sur un même canal.

Suivez le canal Telegram

N’envoyez jamais de mot de passe, de code MFA, de code de récupération ni de clé d’accès à l’infrastructure par Telegram. Les incidents techniques doivent rester documentés dans le portail d’assistance.

Démarrez votre essai de 30 jours

Après l'enregistrement et l'installation de l'agent, la surveillance, le blocage IP et MFA sont disponibles à partir d'une console unifiée.